 16mn de lecture
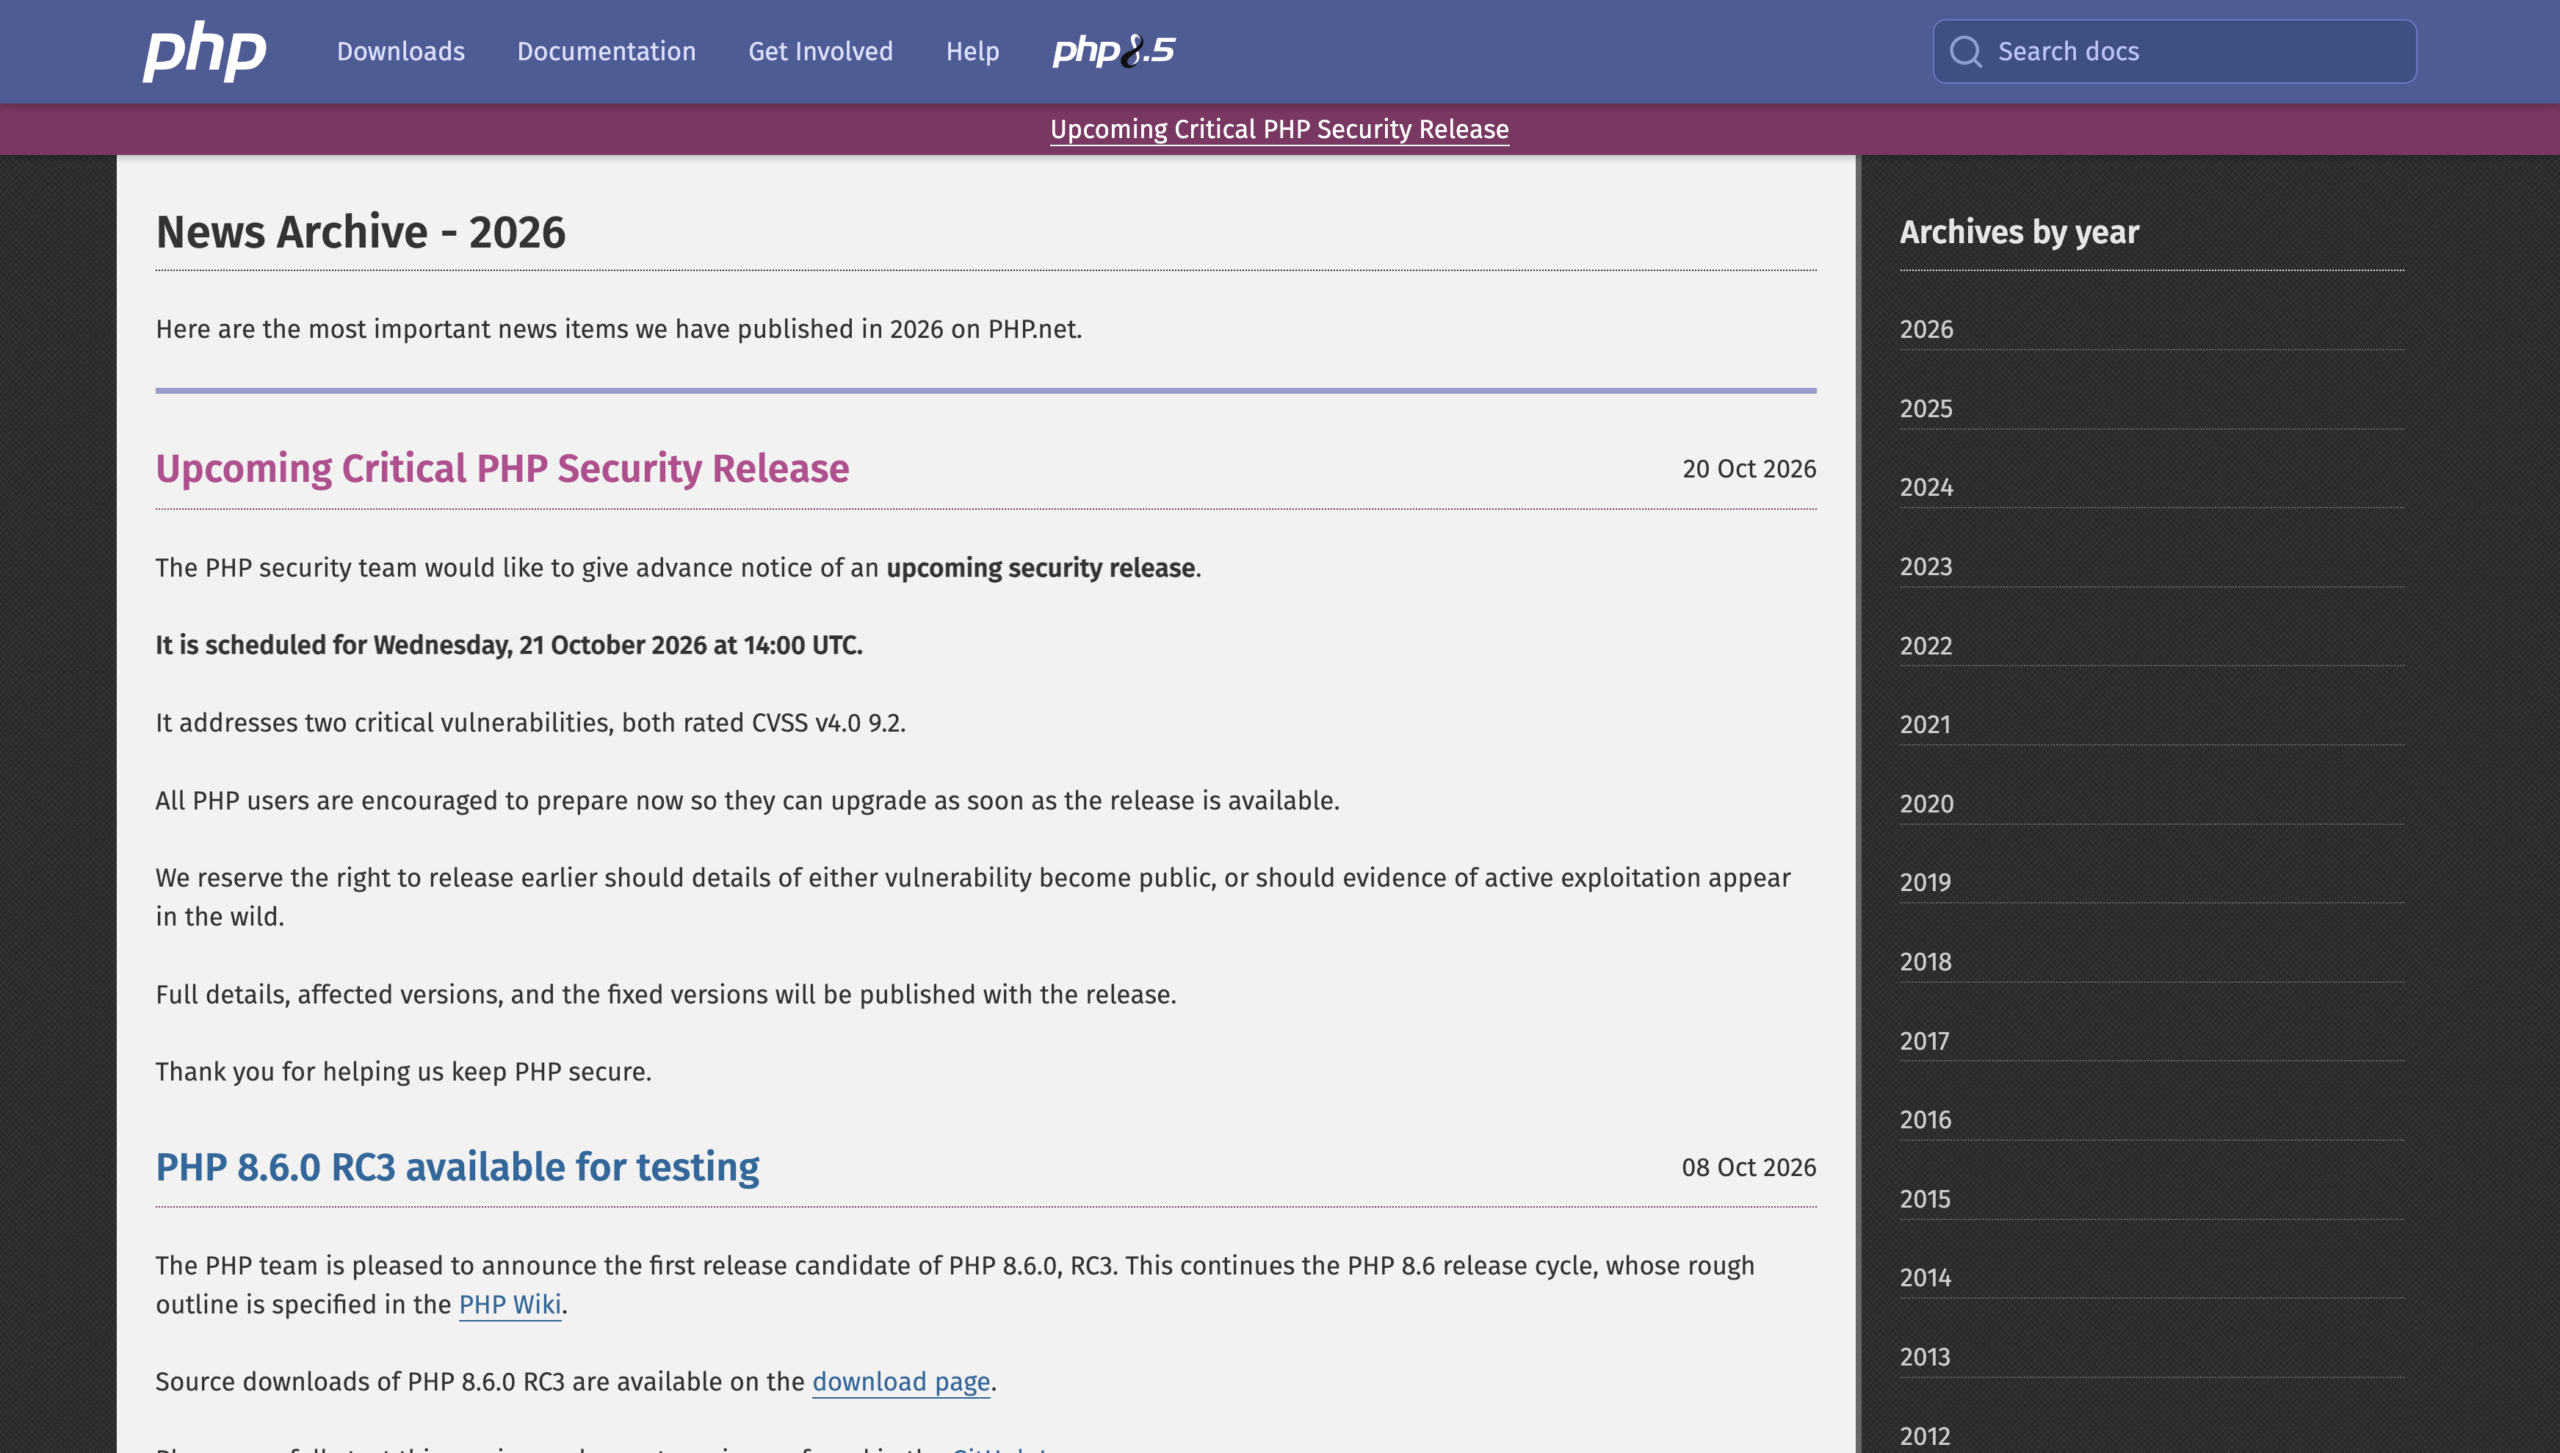
Deux failles PHP critiques seront corrigées aujourd’hui : l’équipe de PHP publie, ce mercredi 21 octobre 2026 à 16h (heure de Paris), une mise à jour de sécurité d’urgence. Ces failles se trouvent dans PHP lui-même : tous les serveurs qui l’utilisent sont concernés, quel que soit leur hébergeur.
Chez LWS, nos équipes ont appliqué des mesures préventives dès ce matin et déploieront le correctif sur nos serveurs dès sa publication. Voici où en est la situation et ce que vous devez vérifier de votre côté.
Note : cet article a été rédigé avant la sortie du correctif. Nous le mettrons à jour avec les détails officiels et l’avancement du déploiement.
Ce que l’on sait sur ces failles PHP
Ces deux failles PHP sont classées critiques, avec un score de 9,2 sur 10 selon le barème CVSS v4.0. Leurs détails techniques ne seront connus qu’à la sortie du correctif.
Ce que PHP a confirmé. Le 20 octobre, l’équipe de PHP a annoncé cette mise à jour exceptionnelle dans une annonce officielle et invité tous les utilisateurs à se préparer. Les versions touchées et les versions corrigées seront publiées avec le correctif. PHP pourra avancer la publication si des détails deviennent publics ou si des attaques sont observées.
Ce que rapportent les chercheurs. Des informations ont fuité le 20 octobre, avant l’annonce officielle. La société de sécurité watchTowr dit avoir confirmé l’existence des failles, référencées CVE-2026-109618 et CVE-2026-109619. Il s’agirait de failles d’exécution de code à distance : un attaquant pourrait faire exécuter ses propres commandes par un serveur.
Aucune attaque n’avait été observée au 20 octobre. En revanche, les chercheurs s’attendent à voir circuler un code d’exploitation peu après la sortie du correctif, d’où l’urgence de l’appliquer.
Ce qui reste à confirmer. Selon ces mêmes sources :
- toutes les versions depuis PHP 5 seraient touchées ;
- seules les versions encore maintenues (8.2, 8.3, 8.4 et 8.5) recevraient un correctif officiel ;
- les failles seraient liées à une fonction de PHP qui suit la progression des envois de fichiers.
PHP n’a confirmé aucun de ces points pour l’instant.
Failles PHP : les 5 mesures mises en place par LWS
Nous n’avons pas attendu le correctif : plusieurs protections sont actives depuis ce matin sur nos serveurs, et d’autres arrivent dans la journée.
Désactivation du suivi de progression des envois. Le paramètre PHP session.upload_progress.enabled est désactivé depuis ce matin sur nos serveurs cPanel. Sa désactivation est en cours sur nos autres plateformes, dont l’ensemble des VPS infogérés, avec une vérification de chaque service avant et après la modification. Ce paramètre contrôle la fonction mise en cause par les chercheurs, qui sert uniquement à afficher certaines barres de progression pendant un envoi de fichier. La plupart des sites ne l’utilisent pas.
Cloisonnement des comptes. Sur nos hébergements cPanel, chaque compte fonctionne dans un environnement isolé des autres. La portée d’une éventuelle attaque reste ainsi limitée au seul compte visé. Des limites sur les envois de fichiers volumineux sont aussi en place depuis plusieurs années.
Blocage temporaire des envois de fichiers. En attendant le correctif, nous mettons en place un blocage des envois de fichiers via les formulaires de vos sites (images, pièces jointes, imports de données). Il sera levé dès que PHP sera à jour sur votre serveur.
Surveillance renforcée. Nos équipes surveillent les tentatives d’exploitation sur nos serveurs pour pouvoir réagir immédiatement.
Déploiement du correctif. Dès sa publication à 16h, nous installerons les versions corrigées de PHP sur l’ensemble des serveurs que nous gérons. L’opération prendra plusieurs heures. Si un service ne peut pas être mis à jour à temps, nous préférerons le suspendre temporairement plutôt que de le laisser exposé.
Quel impact sur vos services ?
Vos visiteurs pourront toujours consulter vos sites, mais certaines actions seront temporairement impossibles jusqu’à l’installation du correctif.
Ce qui continue de fonctionner :
- la consultation de vos sites ;
- les formulaires sans fichier joint : connexion, création de compte, mot de passe, contact.
Ce qui peut être bloqué ou perturbé :
- l’envoi de fichiers depuis vos sites : images, pièces jointes, imports CSV ou XML ;
- certains formulaires envoyés en JavaScript, même sans fichier joint ;
- pendant le déploiement du correctif, l’accès à certains services : sites, webmail, LWS Panel, API.
Si un envoi ou un enregistrement échoue avec une erreur 403 (accès refusé), c’est cette protection temporaire qui agit. Votre site n’a pas de problème : inutile de modifier votre code ou vos réglages.
Comment protéger votre site contre ces failles PHP
Hébergement mutualisé, cPanel et WordPress
Vous n’avez rien à faire pour le correctif : nous l’installons nous-mêmes sur nos serveurs. Profitez-en tout de même pour vérifier trois points.
- Votre version de PHP. Si votre site tourne encore sous PHP 7.x, 8.0 ou 8.1, passez à une version PHP maintenue depuis votre LWS Panel ou votre cPanel, car ces anciennes versions ne recevront probablement pas de correctif. Testez votre site après le changement et privilégiez PHP 8.3 ou plus récent : PHP 8.2 ne sera plus maintenu après le 31 décembre 2026.
- Le suivi de progression des envois. Ne réactivez pas
session.upload_progress.enableddans un fichier .htaccess, php.ini ou .user.ini avant la fin du déploiement. - Vos extensions et thèmes. Gardez WordPress, vos thèmes et vos extensions à jour, surtout ceux qui gèrent des envois de fichiers.
VPS et serveurs dédiés
VPS infogérés. Nous appliquons nous-mêmes la mesure temporaire, puis le correctif. Si vous avez personnalisé le paramètre session.upload_progress.enabled dans votre configuration PHP, notre réglage ne s’applique pas : passez-le à Off en attendant le correctif.
VPS non infogérés et serveurs dédiés. Si vous administrez vous-même votre serveur, c’est à vous d’appliquer la mesure temporaire puis la mise à jour, en suivant les étapes ci-dessous.
Appliquez la mesure temporaire dès maintenant. Désactivez le suivi de progression des envois dans le php.ini utilisé par votre serveur web (PHP-FPM ou Apache, pas celui de la ligne de commande), puis rechargez le service :
session.upload_progress.enabled = OffSous Debian ou Ubuntu, le plus simple est de placer cette ligne dans un petit fichier dédié du dossier conf.d de PHP-FPM, par exemple /etc/php/8.4/fpm/conf.d/. Il restera en place lors des mises à jour, et vous pourrez le supprimer une fois le correctif installé.
Installez les versions corrigées dès leur publication. Passez par votre gestionnaire de paquets ou votre panneau d’administration (cPanel/WHM, Plesk, ISPConfig…). Surveillez aussi les bulletins de sécurité de votre distribution, dont les paquets peuvent arriver quelques heures après ceux de PHP.
Prévoyez une migration si votre version est ancienne. Sous PHP 7.x, 8.0 ou 8.1, gardez la mesure temporaire active et planifiez au plus vite le passage à une version maintenue.
Vérifiez votre code. Si vous avez développé des scripts qui acceptent des envois de fichiers, relisez-les et limitez leur accès si possible.
Et ensuite ?
À 16h, PHP publiera les versions touchées, les versions corrigées et le détail des failles. Nous mettrons cet article à jour avec ces informations, l’avancement du déploiement sur nos serveurs et la levée des mesures temporaires.
Vous pouvez suivre l’évolution de la situation sur nos réseaux sociaux. Pour toute question, notre équipe support vous répondra dès que possible.
Merci pour votre patience et votre compréhension.
Sources : annonce officielle de PHP · article d’IT-Connect