21mn de lecture
Si vous vous êtes connecté récemment à l’administration de votre site web, vous avez peut-être vu passer un message d’alerte concernant la mise à jour WordPress. Une nouvelle notification indique que la version WordPress 7.1.2 est disponible et vous invite à procéder à son installation. Face à ce type d’avertissement, la réaction est souvent la même : on hésite.
D’un côté, on a envie de cliquer immédiatement sur le bouton de mise à jour pour s’assurer que le site est bien protégé contre les piratages et les failles de sécurité. D’un autre côté, une petite appréhension s’installe. Et si cette mise à jour WordPress cassait l’affichage du site ? Et si elle créait un conflit avec l’extension qui gère la boutique en ligne ou le formulaire de contact ? Cette hésitation est tout à fait normale et concerne tous les propriétaires de sites web, qu’ils soient débutants ou gestionnaires aguerris.
Pourtant, laisser traîner une mise à jour de sécurité n’est jamais une bonne idée. Pour prendre la meilleure décision sans stresser, il est primordial de comprendre exactement ce que contient cette nouvelle version du CMS, de connaître les règles de précaution simples à appliquer avant de se lancer, et d’évaluer le rôle que joue votre hébergeur dans la gestion de ces opérations au quotidien.
Faille de sécurité ou simple correctif : que contient vraiment WordPress 7.1.2 ?
La version WordPress 7.1.2, sortie le 22 septembre 2026, n’est pas une mise à jour WordPress mineure ordinaire ou un simple ajout d’options esthétiques. Il s’agit d’une publication de sécurité critique. Elle a été développée dans le but de corriger une vulnérabilité particulièrement grave, répertoriée dans les bases de données mondiales sous l’identifiant CVE-2026-87902.
Techniquement, cette anomalie correspond à une faille de traversée de chemin non authentifiée (unauthenticated path traversal) localisée au niveau du mécanisme de résolution des modèles de page (page-template resolution).
Cette faille permet à un pirate informatique d’envoyer une requête truquée à votre site. Le point le plus inquiétant est que l’attaquant n’a même pas besoin de posséder un compte sur votre site ni d’avoir un mot de passe. En exploitant un défaut dans la manière dont WordPress gère l’affichage des modèles de pages, la personne malveillante peut forcer le système à exécuter du code externe ou à lire des fichiers confidentiels situés sur le serveur.
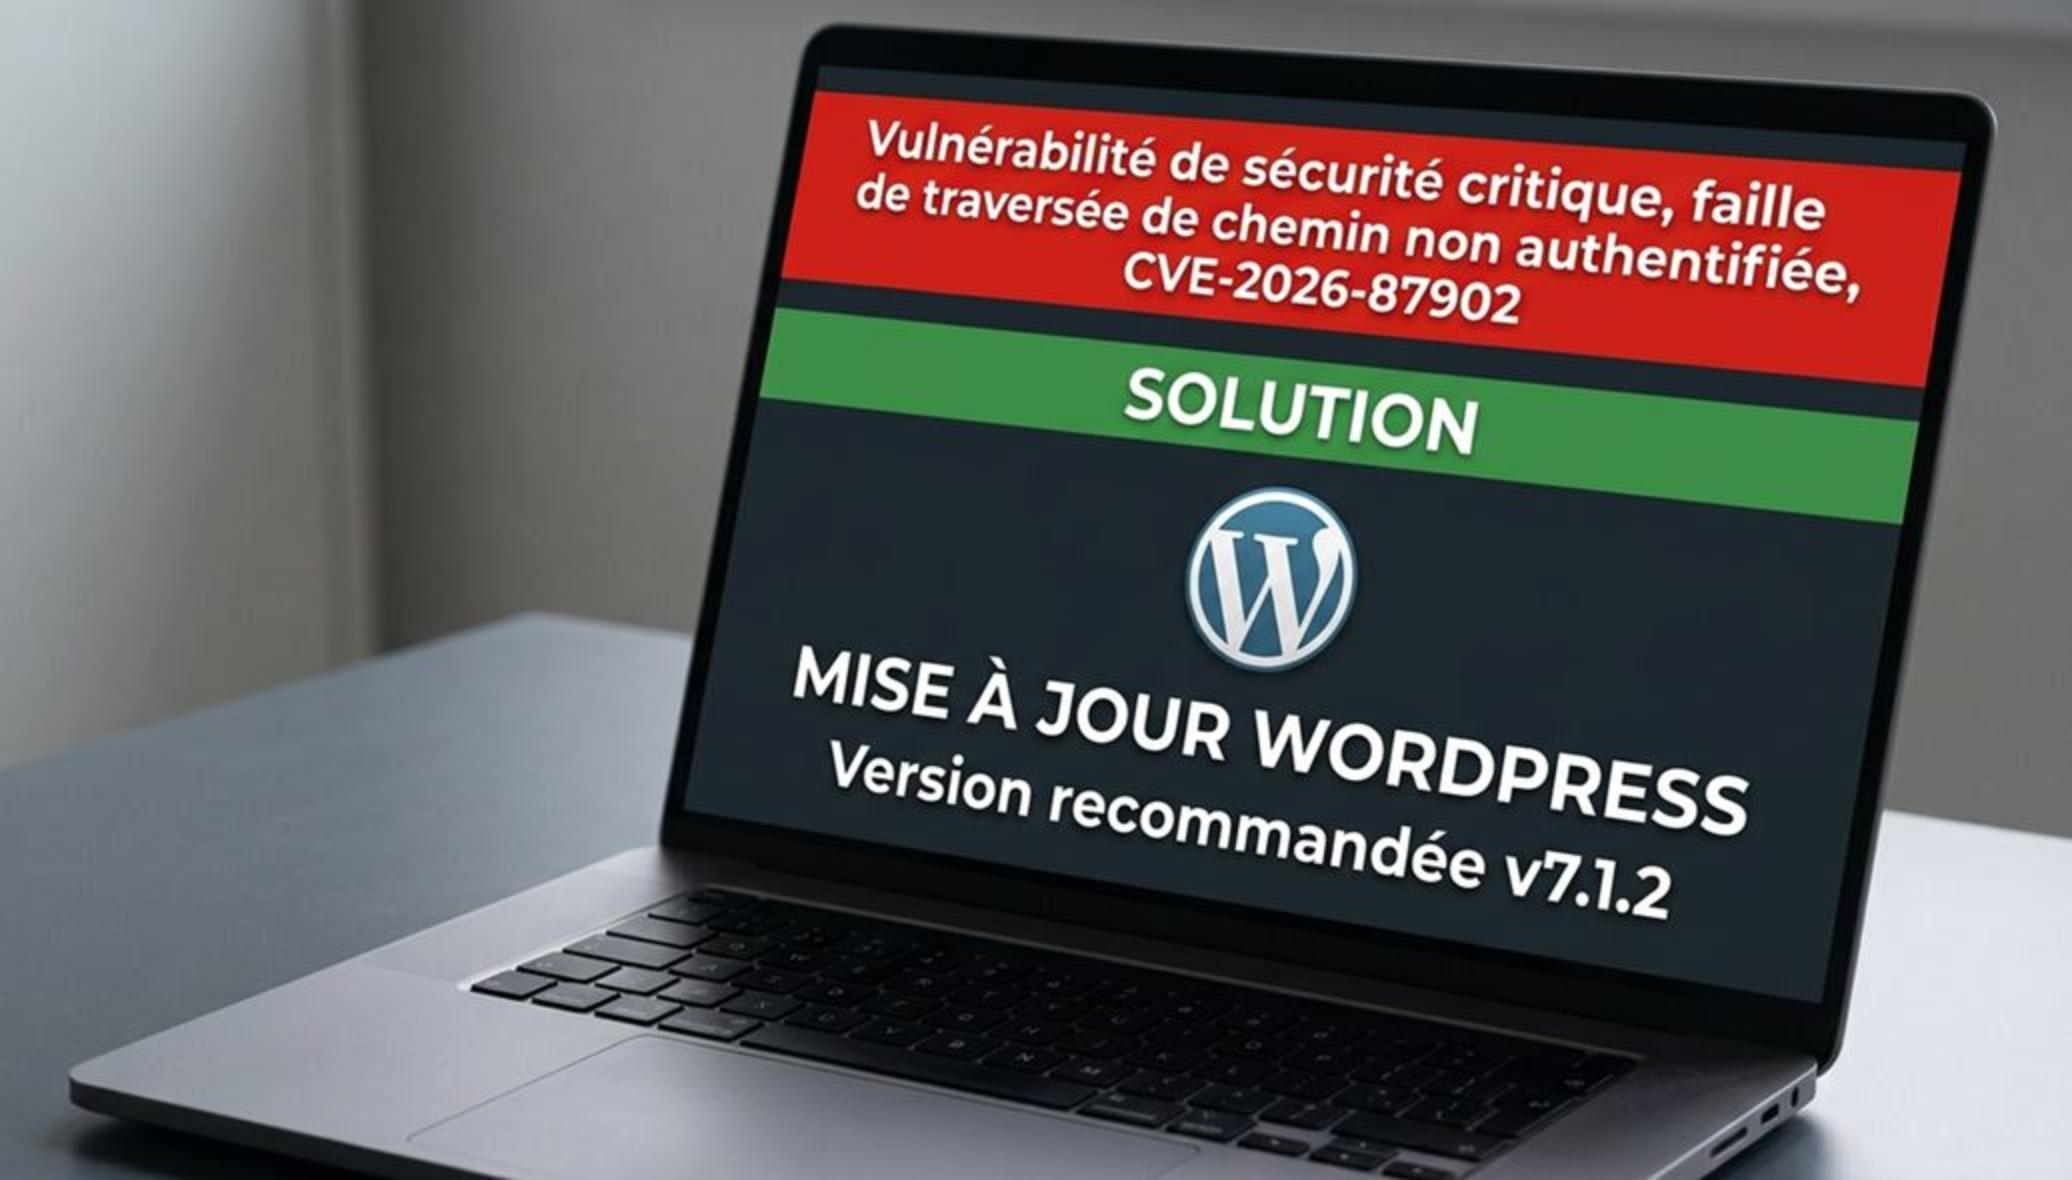
Dans le jargon informatique, on appelle cela une exécution de code à distance. En pratique, cela signifie qu’un individu distant peut prendre le contrôle total de votre site et de l’espace d’hébergement sur lequel il se trouve. Les conséquences de cette prise de contrôle peuvent être très lourdes pour votre activité :
- Le vol et la fuite de données personnelles : Le pirate peut accéder à votre base de données et dérober les informations personnelles de vos clients, vos adresses e-mails ou l’historique de vos commandes. Et selon une étude de la Cnil, l’utilisation frauduleuse de données personnelles peut entraîner des préjudices financiers allant de 740 euros à 915 euros par individu.
- Blocage de votre activité : Il peut modifier vos pages, supprimer du contenu, bloquer la validation des paniers sur votre boutique en ligne ou vous interdire l’accès à votre propre tableau de bord.
- Bannissement des moteurs de recherche : Si un pirate injecte des liens malveillants ou du contenu frauduleux sur vos pages, Google et les autres moteurs de recherche vont rapidement détecter l’infection et placer votre site sur une liste noire. Votre trafic s’effondrera du jour au lendemain.
Comme cette vulnérabilité touche quasiment toutes les anciennes versions du logiciel depuis la version 4.7, les experts en sécurité et la communauté officielle recommandent vivement d’appliquer cette mise à jour WordPress dans les plus brefs délais.
Les prérequis indispensables : la compatibilité de votre site
Le risque principal lors d’une mise à jour WordPress est de provoquer des pannes ou des erreurs d’affichage sur votre site web.
Pourquoi ce risque existe-t-il ? Parce qu’un site WordPress ne fonctionne pas seul : il repose sur un assemblage entre le système principal (le cœur de WordPress), un langage de programmation sur le serveur (PHP), et des extensions (plugins) qui ajoutent des fonctionnalités (formulaires, boutique en ligne, sécurité). Si l’un de ces éléments n’est pas adapté aux autres, le site ne fonctionne plus correctement.
Ainsi, avant d’effectuer une mise à jour WordPress vers la version 7.1.2, il faut s’assurer que votre hébergement et votre site répondent aux prérequis techniques suivants :
- Une version de PHP à jour sur votre serveur : WordPress utilise le langage PHP pour s’exécuter. Pour faire tourner la version WordPress1.2 en toute sécurité et éviter les erreurs, votre hébergement doit utiliser au minimum la version PHP 7.4, et idéalement une version récente comme PHP 8.1 ou supérieure.
- Des extensions et un thème vérifiés et mis à jour : Avant d’installer la nouvelle version de WordPress, il faut vérifier et appliquer toutes les mises à jour disponibles pour vos extensions et votre thème. Les développeurs de vos plugins doivent avoir adapté leur code pour garantir la compatibilité. Si vous conservez des extensions obsolètes, non mises à jour ou abandonnées, elles risquent de provoquer des blocages (formulaires inactifs, tunnel de commande bloqué ou page blanche).
- Une sauvegarde de sécurité préalable : Il est indispensable de disposer d’une copie complète de vos fichiers et de vos données avant de lancer l’opération. En cas d’incompatibilité imprévue, cette sauvegarde WordPress permet de restaurer immédiatement le site dans son état initial sans rien perdre.
Crainte des risques d’une mise à jour WordPress : optez pour un hébergement géré
Pour de nombreux propriétaires de sites, accomplir manuellement l’ensemble de ces vérifications — contrôler les extensions, manipuler les versions PHP ou effectuer des sauvegardes — est une source de stress permanente. La peur d’un clic malencontreux qui rendrait le site indisponible pousse souvent à repousser les mises à jour, laissant le site vulnérable.
Face à cette appréhension légitime, l’hébergement géré est la solution idéale. En choisissant une formule d’hébergement géré, vous bénéficiez de nombreux avantages pratiques conçus pour rendre chaque mise à jour WordPress simple, fluide et parfaitement sereine.
Chez LWS, l’hébergement WordPress géré, accessible à partir de 1,49 € HT/mois, offre un cadre technique d’excellence et vous permet d’effectuer une mise à jour WordPress facilement.
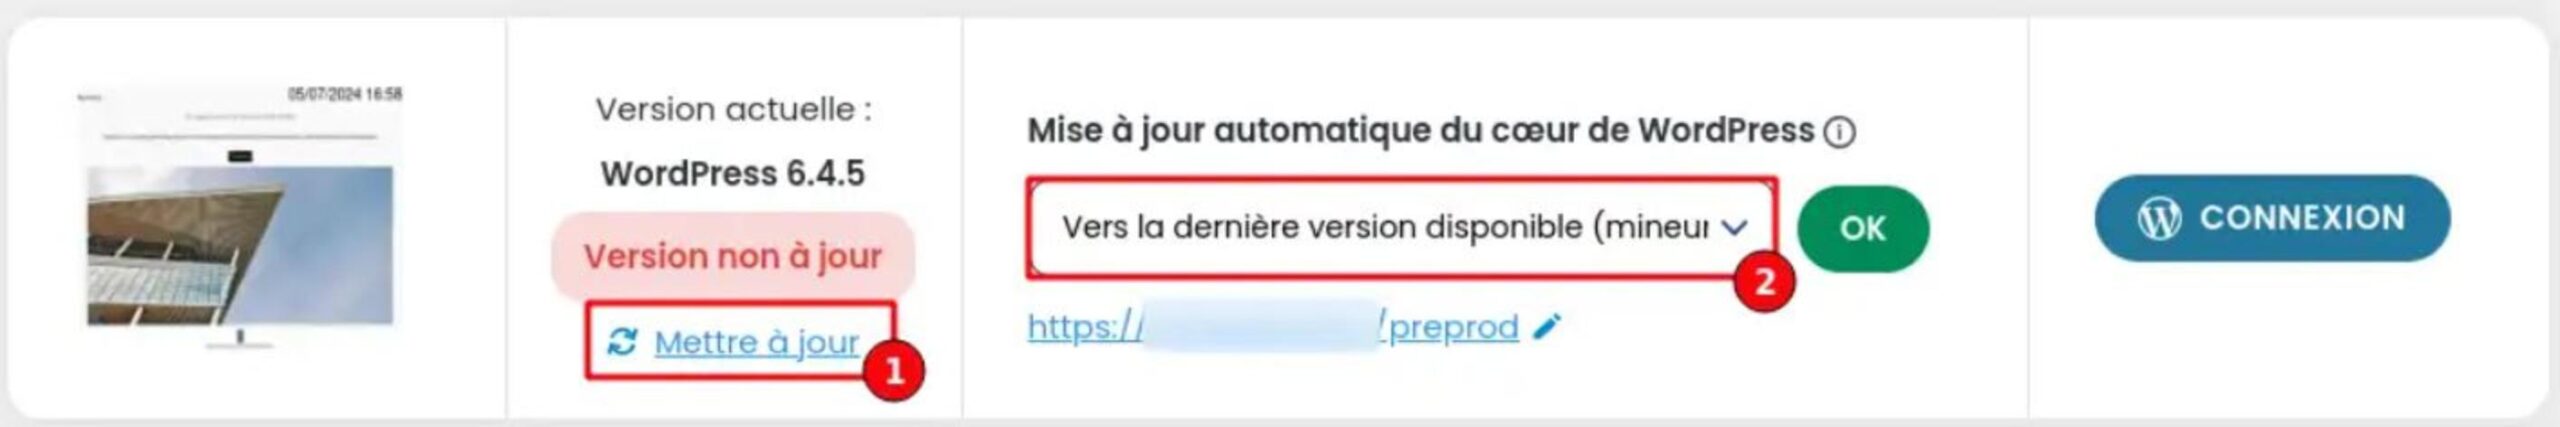
- Un environnement optimisé et toujours à jour : Votre site repose sur des infrastructures modernes intégrant les versions PHP les plus récentes, actuellement jusqu’à PHP 8.6. Votre serveur est ainsi nativement taillé pour accueillir sans effort les nouvelles versions de WordPress et garantit des performances de rapidité maximales.
- Le WP Manager pour tout piloter: LWS met à votre disposition un outil centralisé et intuitif. Vous pouvez gérer vos mises à jour avec WP Manager, en quelques clics : effectuer la mise à jour de vos extensions, renouveler votre thème et valider la mise à jour WordPress en un instant, sans naviguer dans des menus complexes.
- Un environnement de staging intégré : L’un des plus grands atouts du WP Manager est la possibilité de créer un espace de staging (une copie de test conforme de votre site) en un clic. Vous pouvez y appliquer la mise à jour WordPress et tester la compatibilité de vos extensions en toute sécurité. Une fois certain que tout fonctionne parfaitement, vous déployez les modifications sur votre site en production sans aucun risque de panne pour vos visiteurs.
Conclusion
La publication de la version WordPress 7.1.2 corrige la vulnérabilité critique CVE-2026-87902. Grâce à elle, vous sécurisez vos données confidentielles et préservez votre activité contre les attaques. Toutefois, réussir cette transition sans bug nécessite le respect strict des prérequis techniques, de la mise à jour de vos extensions jusqu’à l’adoption d’un environnement PHP moderne.
Pour vous affranchir de cette complexité et éliminer tout risque de panne, la solution idéale reste de vous faciliter la vie avec un hébergement géré. Avec l’hébergement WordPress géré chez LWS, vous profitez de serveurs optimisés sous PHP 8.6 et d’outils puissants comme le WP Manager pour tester et déployer vos mises à jour en toute sérénité. Ne laissez plus la technique ralentir votre projet : découvrez dès maintenant nos formules d’hébergement web géré et offrez à votre site la sécurité et la performance qu’il mérite !
Hébergement WordPress à prix accessible - L'Excellence Made in France
Profitez de l'offre exclusive de LWS : hébergement WordPress en France à -42% ! Démarrez dès maintenant à partir de 3,49€/mois au lieu de 5,99€. Performance 🚀 et support exceptionnel garantis ! 😊